So funktioniert idenflow
Für die IT: wie aus Personio-Daten ein Plan für Google Workspace wird, was sich in Google ändert und was Sie für die Einrichtung brauchen.
Verbindung und Synchronisierung
Personen und Beschäftigungen kommen über die Personio-API (v2). Eine Änderung in Personio löst per Webhook eine Synchronisierung aus. Dazu kommt standardmäßig eine alle 15 Minuten und einmal am Tag eine vollständige.
Jede Synchronisierung zeigt, was sie gelesen und geplant hat, und bei einem Fehler den echten Fehlertext. Eine fehlgeschlagene meldet nie Erfolg.
Im Google-Verzeichnis handelt idenflow im Namen des Admin-Kontos, das Sie in den Einstellungen eintragen. „Check & connect“ testet jede Berechtigung, bevor idenflow mit Ihrem Google Workspace arbeitet.
Personen und Konten verknüpfen
Personen aus Personio werden mit ihrem Google-Konto verknüpft. Wer kein passendes Konto hat, bleibt unverknüpft und erscheint auf dem Dashboard.
Automatisch verknüpft wird nur bei eindeutigem Beleg: der Personio-ID im Google-Konto oder der gleichen E-Mail-Adresse, auch als Alias. Ähnliche Treffer, etwa über den Namen, gehen als Vorschlag an eine Person.
Ein abgelehnter Vorschlag kommt nicht wieder, und bestehende Verknüpfungen ändert die Synchronisierung nicht. Gesperrte, archivierte und Admin-Konten sowie Konten, die Sie als Dienst- oder geteiltes Konto markieren, werden nie automatisch verknüpft.
Felder, Gruppen und Organisationseinheiten
Jedes Personio-Feld, auch eigene Attribute, kann ein Google-Feld füllen: 16 Standardfelder, unter anderem Position, Abteilung, Kostenstelle, Standort, Vorgesetzte, Telefon und Arbeitsplatz, oder eigene Google-Attribute (Custom Schema). Das Schema dafür legt idenflow auf Knopfdruck an oder erweitert es. Die Wiederherstellungs-E-Mail wird nur geschrieben, wenn Sie das ausdrücklich erlauben.
Gruppenmitgliedschaften folgen Regeln auf HR-Daten, zum Beispiel: Abteilung = Vertrieb → vertrieb@. Dafür braucht es keine dynamischen Gruppen von Google; es funktioniert also auch auf Business-Editionen.
Die Synchronisierung verwaltet nur Gruppen, die in einer Regel stehen; Mitglieder anderer Gruppen bleiben unberührt. Abläufe ändern Gruppen nur in Schritten, die Sie anlegen. Gruppen, die Rollen in idenflow vergeben, verwaltet keine Regel und kein Ablauf.
Auch die Organisationseinheit (OU) folgt Regeln. Treffen mehrere zu, gilt die Regel mit dem kleinsten Prioritätswert.
Plan, Regeln und Freigabe
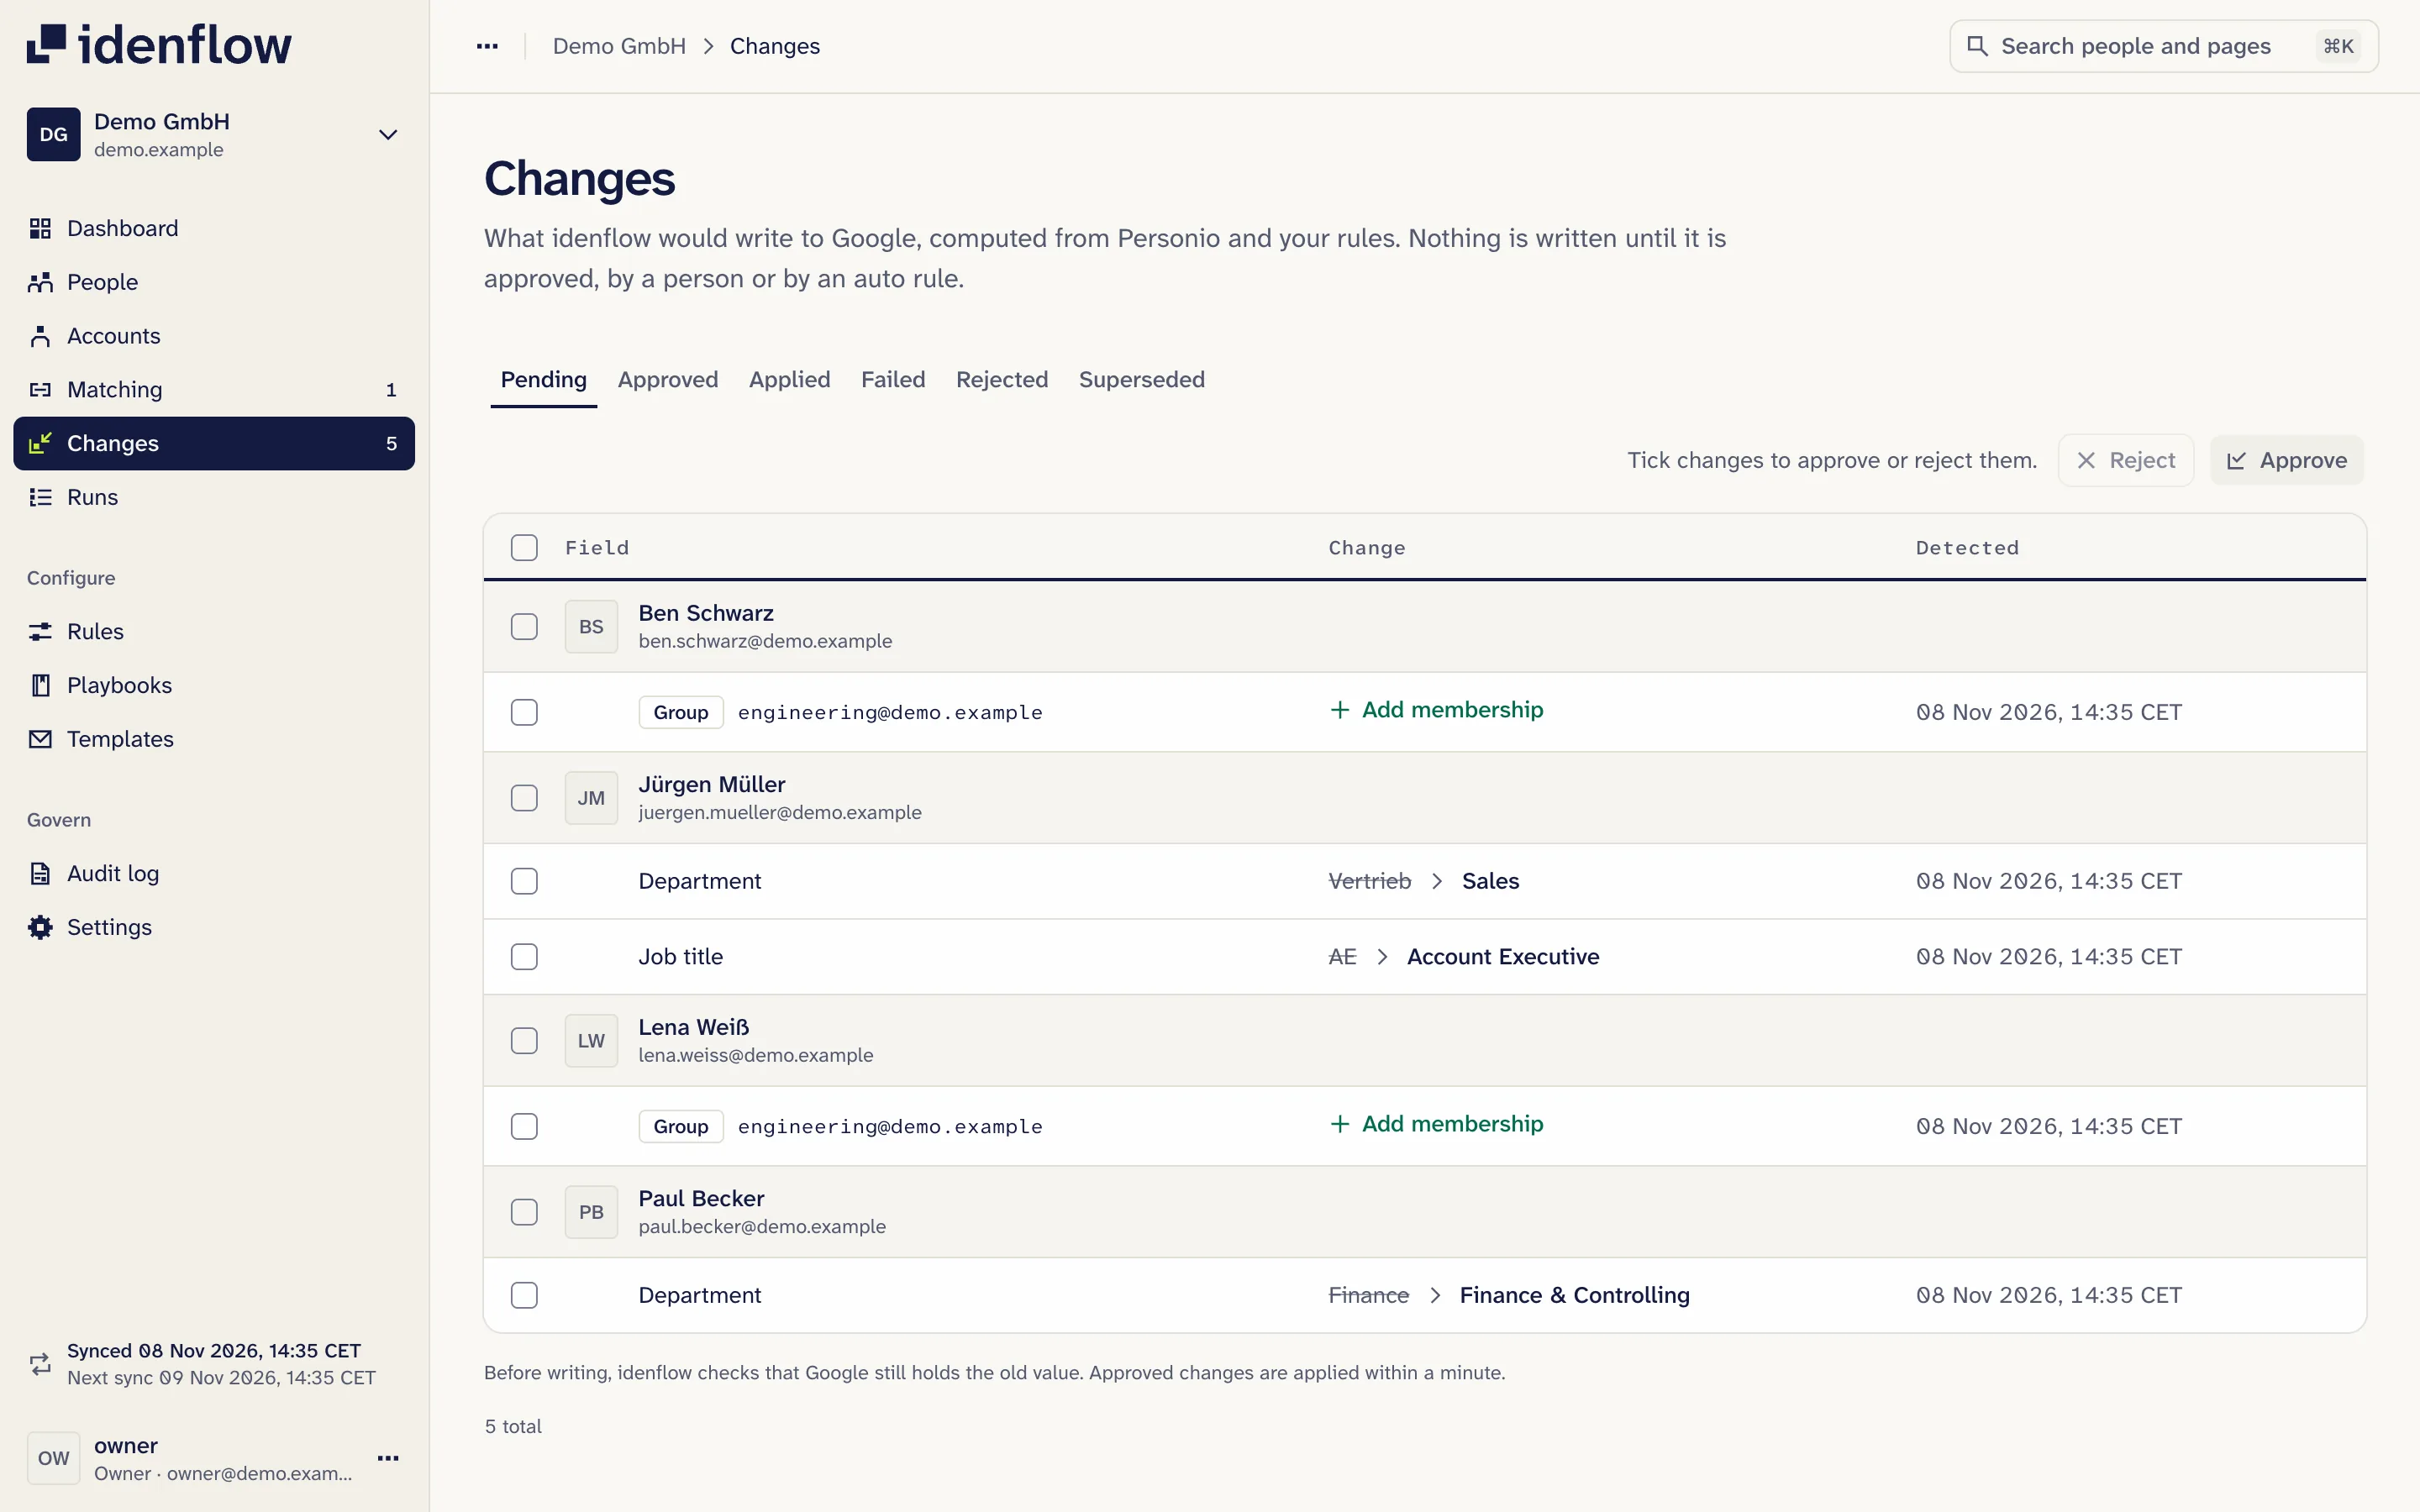
Aus Personio und dem aktuellen Stand in Google berechnet idenflow, was im Verzeichnis stehen soll, und zeigt jede Abweichung als Änderung mit altem und neuem Wert.
Jede Regel steht auf Prüfen oder Automatisch (in der englischen Oberfläche: Review, Auto). Neue Regeln stehen auf Prüfen: Ihre Änderungen warten, bis jemand sie freigibt. Änderungen aus Regeln auf Automatisch werden ohne Person geschrieben, geprüft gegen Ihre Regeln und im Audit-Log festgehalten. Freigeben oder ablehnen können Sie einzeln oder viele auf einmal.
Vor dem Schreiben eines Feldes oder der OU liest idenflow den aktuellen Wert in Google erneut. Hat ihn inzwischen jemand geändert, wird er nicht überschrieben; die Änderung meldet die Abweichung. Eine abgelehnte Änderung wird nicht erneut vorgeschlagen, solange sich weder Personio noch Google ändern.
Sicherheitsgrenzen: Plant eine Synchronisierung mehr als 50 neue Änderungen, wird nichts automatisch geschrieben, und sie wartet auf Prüfung. Mehr als 10 Austritte an einem Tag und mehr als 25 neue Läufe eines Ablaufs in einer Synchronisierung warten ebenfalls auf Freigabe. Das sind Voreinstellungen; ändern können sie nur Owner.
Einen Knopf, der geschriebene Änderungen rückgängig macht, gibt es nicht. Alter und neuer Wert jeder geschriebenen Änderung stehen im Audit-Log.
Eintritt, Wechsel und Austritt
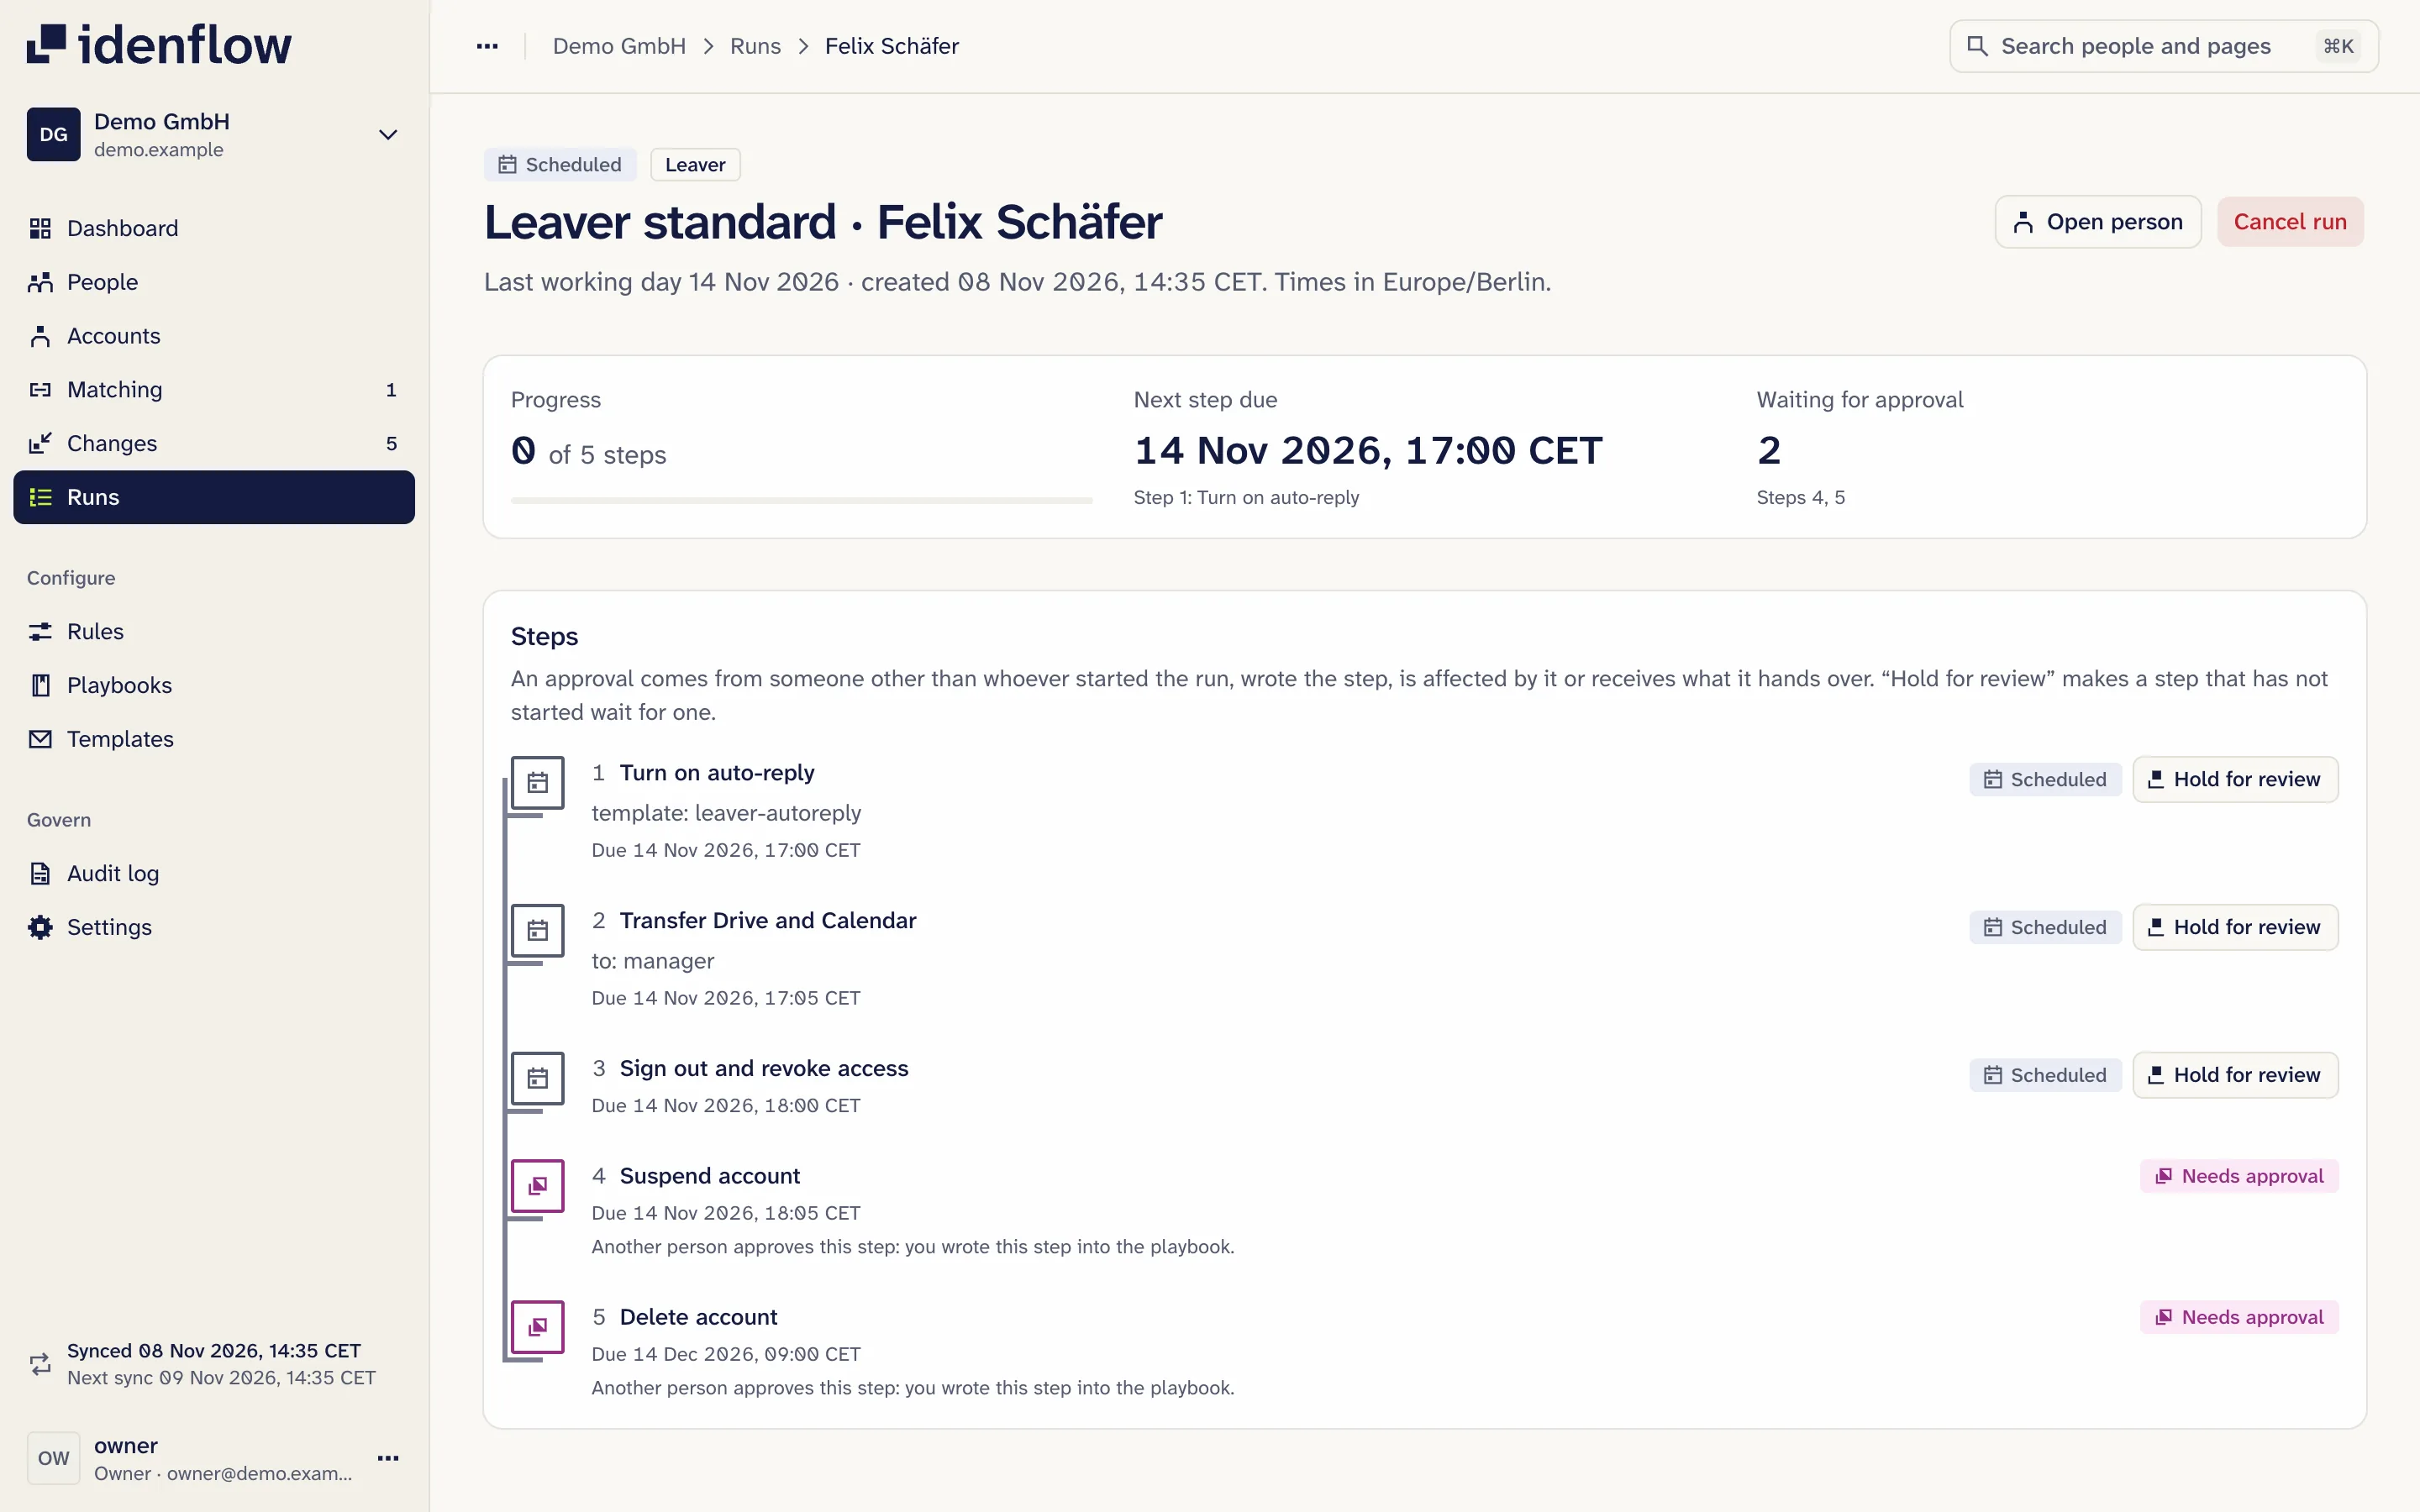
Abläufe (Playbooks) für Eintritt, Wechsel und Austritt starten an Daten aus Personio: Eintrittsdatum, letzter Arbeitstag oder Kündigungsdatum, Änderung eines beobachteten Feldes. Dazu kommen Abläufe, die Sie von Hand starten.
Jeder Schritt hat einen Termin relativ zu diesem Datum, zu einer Uhrzeit in Ihrer Zeitzone, zum Beispiel 3 Tage vor dem Eintritt um 09:00. Jeder Eintritt und jeder Austritt, der die Bedingungen eines Ablaufs erfüllt, bekommt dieselben Schritte aus diesem Ablauf. Jeden Schritt können Sie als freigabepflichtig markieren.
Ein Ablauf gilt ab dem Tag, an dem Sie ihn einschalten; rückwirkend für die ganze Belegschaft startet nichts. Eine Probe zeigt vorab für eine Person jeden Schritt, seinen Termin und was er tun wird, und warnt vor leeren oder unbekannten Variablen in E-Mails. Ändert HR ein Datum, plant idenflow den Ablauf neu.
Eintritt
- Das Google-Konto entsteht mit der Arbeitsadresse aus Personio, wenn sie in einer Ihrer Domains liegt, sonst nach einem Muster wie vorname.nachname.
- Gibt es die Adresse schon, legt der Schritt nichts an und meldet das; ein bestehendes Konto wird nie übernommen.
- Das erste Passwort ist zufällig, muss bei der ersten Anmeldung geändert werden und geht nur über einen Einmal-Link weiter, nie im Klartext per E-Mail.
- Neue Konten können in einer OU starten, deren Google-Richtlinie die Bestätigung in zwei Schritten verlangt, und wechseln standardmäßig erst nach der Einrichtung in die OU aus Ihren Regeln. Das Dashboard zeigt, wer die Bestätigung noch nicht eingerichtet hat.
- E-Mails wie die Begrüßung gehen aus Ihrem eigenen Google-Postfach an die private Adresse, die Arbeitsadresse oder die Führungskraft. Die Vorlagen schreiben Sie als Text mit Variablen aus Personio wie Vorname, Abteilung oder Führungskraft; versendet wird in einem festen HTML-Layout mit Textfassung.
- Auf Wunsch geht die neue Google-Adresse in ein eigenes Personio-Attribut zurück.
Wechsel
- Beim Wechsel, etwa in eine andere Abteilung, planen die Regeln Felder, Gruppen, OU und Vorgesetzte neu. Für die Gruppen aus Ihren Regeln heißt das: Entfernen aus denen der alten Abteilung, Hinzufügen zu denen der neuen.
- Für Felder, die Sie beobachten, kann zusätzlich ein eigener Wechsel-Ablauf starten.
- Wer eine Google-Gruppe verlässt, verliert laut Google den Zugriff auf Inhalte, die mit ihr geteilt sind.
Austritt
- Abwesenheitsnotiz, Weiterleitung und Zugriff auf das Postfach für die Führungskraft. Laut Google erreicht ein gesperrtes Konto keine neue E-Mail mehr; Abwesenheitsnotiz und Weiterleitung wirken also nur bis zur Sperre.
- Drive- und Kalenderdaten an die Führungskraft übertragen.
- Von allen Sitzungen abmelden, OAuth-Tokens und App-Passwörter widerrufen, Passwort zurücksetzen, Wiederherstellungsdaten löschen.
- Gruppen und die Lizenzen, die das Konto hält, entfernen, Konto sperren; löschen nur mit Freigabe. Google Vault und Archived User bleiben.
- Scheitert eine Übergabe, laufen Abmelden, Lizenzentfernung und Sperre trotzdem weiter.
- Trägt HR eine Kündigung Wochen zu spät ein, entsteht trotzdem ein Austritts-Ablauf; jeder Schritt wartet dann auf Freigabe. Wird eine Kündigung zurückgenommen, nachdem die Übergabe an die Führungskraft begonnen hat, hält idenflow den Ablauf für eine Person an.
- Das Dashboard zeigt, wer in Personio ausgetreten ist, aber noch ein aktives, verknüpftes Google-Konto hat. Ein gesperrtes Konto entsperrt ein eigener Schritt wieder.
Was sich ändert und was nicht
Ändert, nach Ihren Regeln und Abläufen
- Konten: anlegen, sperren, entsperren, löschen (nur mit Freigabe)
- 16 Standardfelder, etwa Position, Abteilung, Kostenstelle, Standort, Vorgesetzte, Telefon und Arbeitsplatz
- Eigene Google-Attribute (Custom Schema); das Schema legt idenflow auf Knopfdruck an
- Gruppenmitgliedschaften, ohne dynamische Gruppen, also auch auf Business-Editionen
- Organisationseinheiten
- Gmail: Abwesenheitsnotiz und Weiterleitung bis zur Sperre, Postfach-Zugriff (optionale Berechtigungen)
- Drive- und Kalenderdaten beim Austritt
- Sitzungen, OAuth-Tokens, App-Passwörter, Passwort und Wiederherstellungsdaten
- Lizenzen, die das Konto hält; Google Vault und Archived User bleiben
Ändert nicht
- Google-Admin-Konten, solange ein Owner das nicht umstellt
- Gruppen, die keine Regel nennt, durch die Synchronisierung; ein Ablauf nur in Schritten, die Sie anlegen
- Postanschriften
- Die Bestätigung in zwei Schritten selbst: Die schaltet die Google-Richtlinie der OU ein
- In Personio: Daten außer der Google-Adresse in einem eigenen Attribut, wenn Sie das wollen; das Personio-Login-Feld nie. Beim Verbinden legt idenflow dort einen Webhook an
Was Sie brauchen
- Personio Core Pro oder Core Enterprise. Personio vergibt API-Zugangsdaten für eigene Integrationen erst ab Core Pro.
- Personio-API-Zugangsdaten mit Lesezugriff auf Personen und Beschäftigungen und Webhook-Rechten; Schreibzugriff nur auf ein Attribut, falls die Google-Adresse zurück nach Personio soll.
- Google Workspace mit einem Super-Admin für die Einrichtung. Er trägt die Client-ID von idenflow und die angezeigten Berechtigungen unter „Domainweite Delegierung“ in der Google-Admin-Konsole ein.
- Ein Admin-Konto für idenflow, am besten ein eigenes wie idenflow-svc@ mit benutzerdefinierter Admin-Rolle statt eines Super-Admins. Für das Entfernen von Lizenzen braucht diese Rolle das Recht, Lizenzen zu verwalten.
- Optional: Gmail-Berechtigungen für Abwesenheitsnotiz, Weiterleitung und Postfach-Zugriff; eine Slack-Verbindung, wenn auch Slack-Profile (Titel, Telefon, Pronomen, eigene Profilfelder) Personio folgen sollen.
- Keine Identitätsplattform. Die Verbindung läuft direkt von Personio zu Google Workspace.
Auch IT-Dienstleister können mehrere Kundenorganisationen betreuen.
Fragen der IT
Braucht idenflow Super-Admin-Rechte?
Für die Einrichtung ja: Ein Super-Admin trägt die Client-ID von idenflow und die angezeigten Berechtigungen unter „Domainweite Delegierung“ ein. Danach handelt idenflow im Namen eines Admin-Kontos, das Sie wählen; wir empfehlen ein eigenes Konto wie idenflow-svc@ mit benutzerdefinierter Admin-Rolle. Google-Admin-Konten bleiben standardmäßig unverändert.
Kann ich eine Änderung rückgängig machen?
Einen Knopf, der geschriebene Änderungen zurücknimmt, gibt es nicht. Jede geschriebene Änderung steht mit altem und neuem Wert im Audit-Log, Sie sehen also, was vorher galt. Ein gesperrtes Konto entsperrt ein eigener Schritt wieder.
Wer darf die Verbindungen zu Personio und Google ändern?
Nur ein Owner. Das Personio-Secret zeigt idenflow nach dem Speichern nicht wieder an, und jede Änderung steht im Audit-Log. Über die Verbindungen führt idenflow nur seine festen Schritte aus; einen freien API-Aufruf gibt es nicht.
Macht idenflow auch E-Mail-Signaturen?
Nein. Dafür gibt es Eigenlaut, ein anderes Produkt von Weidhaus (eigenlaut.app, auf Englisch): Es baut Gmail-Signaturen aus den Daten im Google-Verzeichnis, also auch aus Titel, Abteilung und Telefonnummer, die idenflow aus Personio dort einträgt.
Wo laufen idenflow und unsere Daten?
Für den Betrieb ist Google Cloud in Frankfurt vorgesehen. Alles zu Hosting, Aufbewahrung und Löschung steht unter Sicherheit.
Sehen, wo Google von Personio abweicht
Gebaut und getestet, aber noch bei keinem Kunden im Einsatz. Den kostenlosen Abgleich bieten wir an, sobald idenflow im Betrieb läuft; anfragen können Sie ihn schon jetzt.